Fallstudie · 2026 · Sicherheit · KI · Individuelle Software
Generische Phishing-Tests fliegen in der ersten Woche auf.Ein KI-Werkzeug für Phishing-Simulationen. Personalisierte Tests täuschen das Team wirklich, und der NIS2-Papierkram schreibt sich im Hintergrund selbst.
PhisGuard kombiniert Claude (für kontextbewusstes Verfassen der Kampagnen) mit Gophish (für die Zustellung) und einem Fastify-Backend (für Verfolgung und automatisierte Kurzschulungen). Das Studio hat die KI-Autorenschicht, die Erfassung von Klicks und Zugangsdaten sowie den auf NIS2 zugeschnittenen CISO-Bericht geliefert.
- TypeScript
- Fastify
- PostgreSQL
- Anthropic
- Go
- Gophish
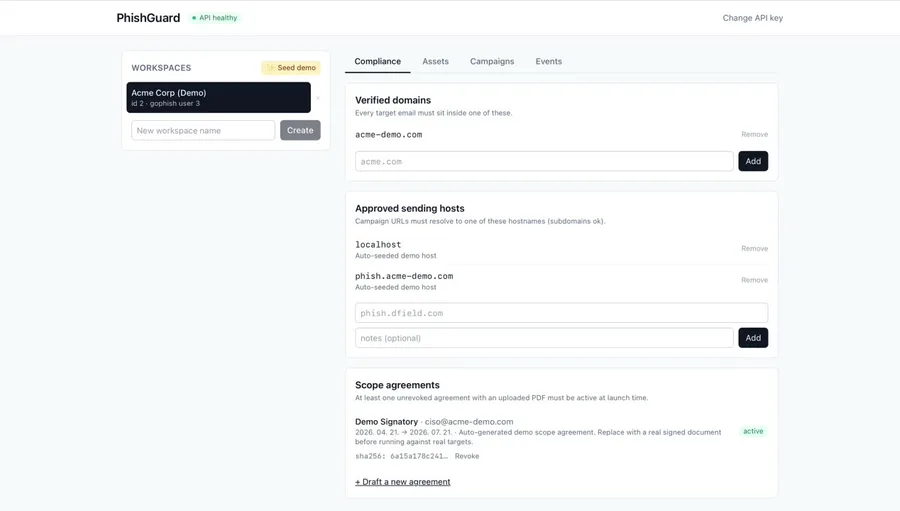
Im Einsatz
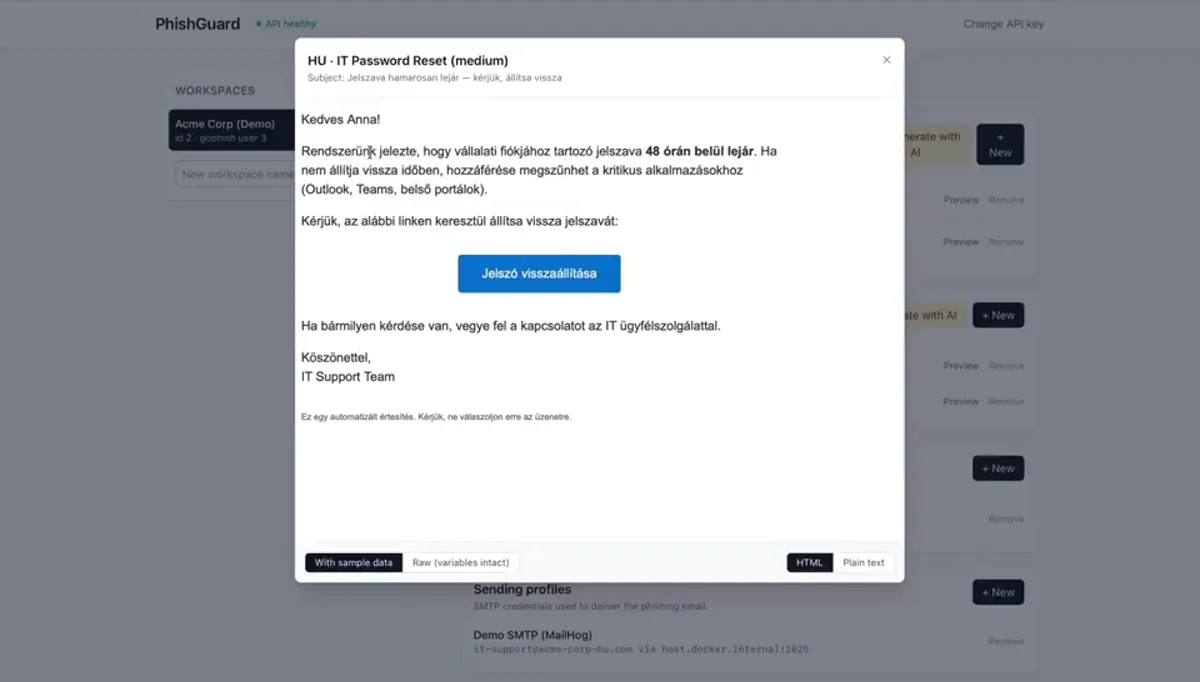
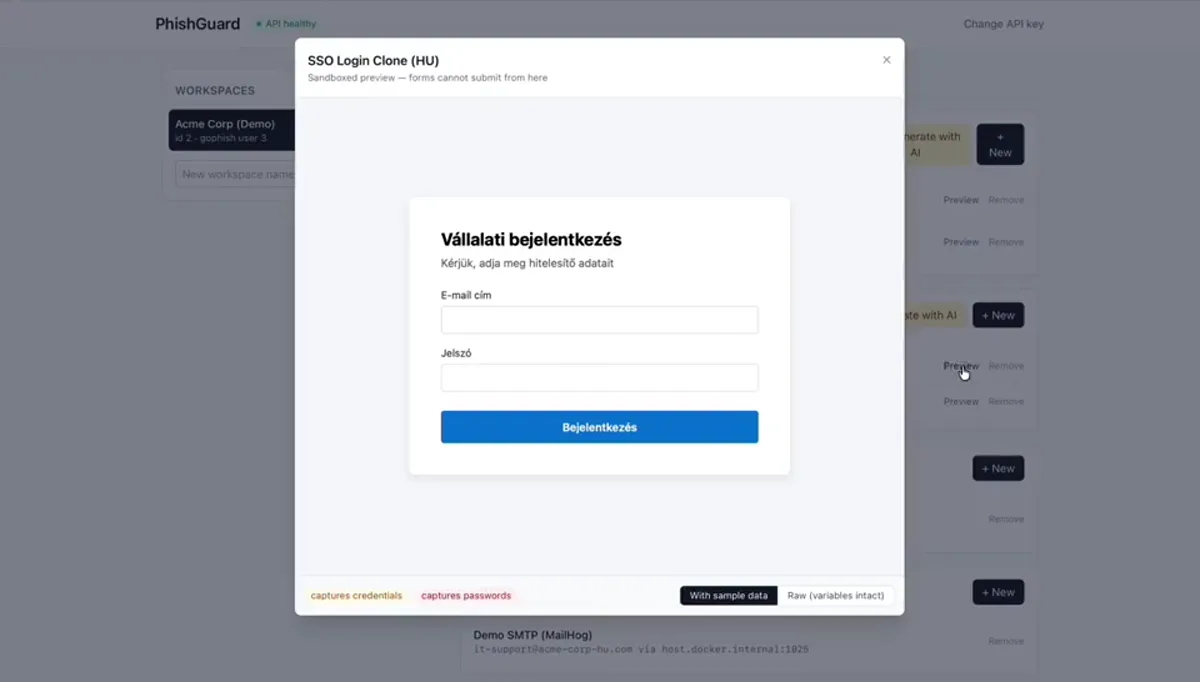
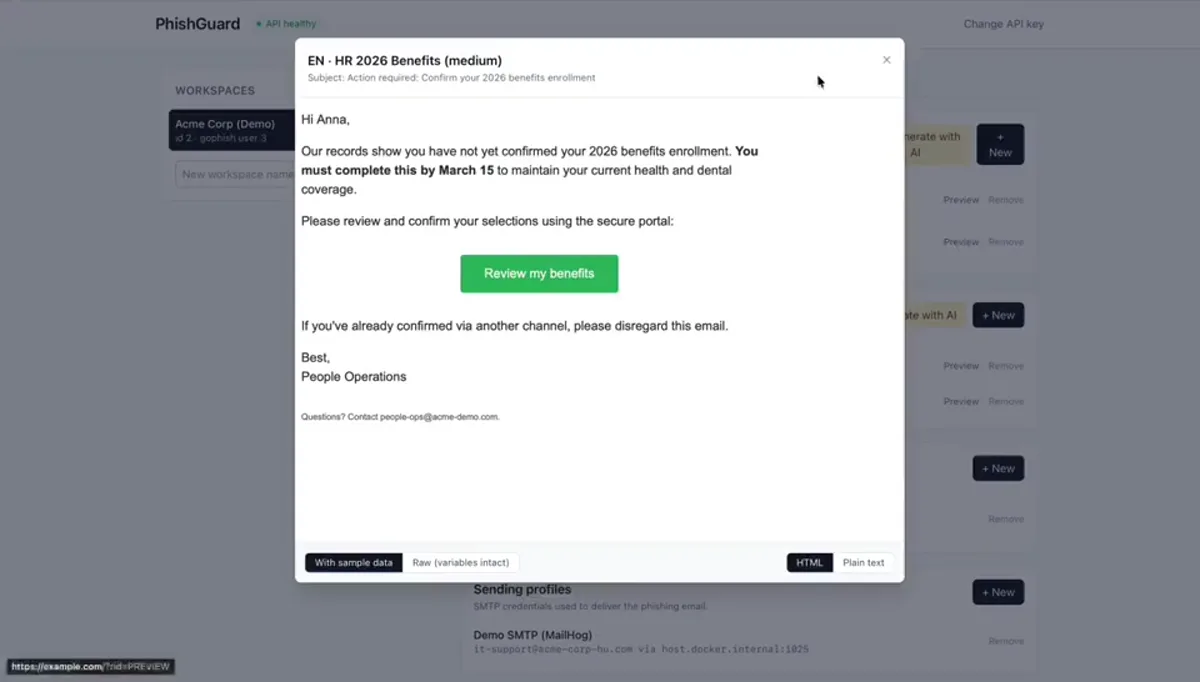
Überblick
- 1/employee
- Maßgeschneidertes Szenario
- <5 min
- Schulung nach dem Klick
- NIS2
- Berichtsform
- Q→Q
- Trend je Quartal verfolgt
PhisGuard erzeugt realistische Phishing-Kampagnen automatisch · Claude entwirft E-Mails anhand von Firmenname, Kontext und aktuellen Nachrichten, die Gophish-Engine (Go) stellt sie zu, das Fastify-Backend verfolgt Klicks und Eingaben von Zugangsdaten und schiebt den Betroffenen beim Klick in eine gezielte Fünf-Minuten-Schulung. NIS2-Konformität und Mitarbeiterbewusstsein in einer Schleife.
Was ausgeliefert wurde
Was es tut
- KI-erzeugte Kampagnen · ein eigenes Szenario je Mitarbeiter, im Firmenkontext verankert
- Engine auf Gophish-Basis · stabile Go-Engine für Zustellung, Landingpages und Erfassung von Zugangsdaten
- Verfolgung in Echtzeit · wer geklickt hat, wer Zugangsdaten eingegeben hat, wer es gemerkt hat
- Automatisierte Kurzschulung · wer klickt, bekommt binnen einer Stunde eine Fünf-Minuten-Schulung
- NIS2-fähiger Bericht · für CISO, Personalabteilung und Aufsicht (MNB)
Das Problem
- Klassische KnowBe4-Kampagnen sind für alle gleich · leicht zu erkennen
- NIS2 verlangt wiederkehrende Awareness-Schulungen · von Hand nicht zu pflegen
- Schulung wirkt nur direkt nach dem Fehler · per E-Mail verschickte PDFs bleiben ungelesen
- Keine objektive Kennzahl dafür, dass das Team tatsächlich dazulernt
Warum es zählt
- Maßgeschneiderte Kampagnen · echte Kennzahl für den aktuellen Reifegrad der Firma
- Lernen mit dem Menschen in der Schleife · Fünf-Minuten-Schulung im Moment des Fehlers
- Dokumentation zur NIS2-Konformität · für den CISO auditfähig
- Verlauf · von Quartal zu Quartal messbar sinkende Klickrate
Wie es entstand
- 01 · BRIEF
Das KnowBe4-Problem „alle bekommen dasselbe“ schlagen.
Szenarien je Mitarbeiter festgelegt: Firmenname, aktuelle Nachrichten, rollenbewusster Wortschatz. Jede Kampagne ist auf den Empfänger zugeschnitten · keine zwei Mitarbeiter sehen denselben Köder.
- 02 · BUILD
Erfassungsschleife: Claude → Gophish → Fastify.
Claude entwirft personalisierte E-Mails auf Basis des Firmenkontexts, Gophish stellt zu und liefert die Landingpages aus, Fastify fängt Klicks und Zugangsdaten ab und schiebt den Betroffenen binnen einer Stunde in eine gezielte Fünf-Minuten-Schulung.
- 03 · SHIP
Live in einer Kundenorganisation · NIS2-Export bereit.
Erste Organisation ausgerollt · Kampagnentakt vierteljährlich, automatisierte Kurzschulung bei jedem Klick, CISO-Export zugeschnitten auf die Nachweispflichten von NIS2 und ISO 27001.
Stack
KI-Autorenschicht
Phishing-Szenarien je Mitarbeiter
Claude entwirft den Köder anhand von Firmenkontext, Rolle und aktuellen Nachrichten · „dieselbe Mail für die ganze Abteilung“ ist vorbei.
Erfassung
Verfolgungs-Pipeline aus Gophish und Fastify
Klick, Mouseover, Eingabe von Zugangsdaten und Meldung als Phishing werden protokolliert · je Empfänger, mit Zeitstempel, exportierbar.
Kurzschulung
Gezielte Fünf-Minuten-Lektion beim Klick
Die Schulung greift, solange der Fehler noch frisch ist · die Rücklaufquote schlägt per E-Mail verschickte PDFs um eine Größenordnung.
NIS2
CISO-Export im Zuschnitt der Richtlinie
Bericht per Klick, der die Kampagnendaten auf NIS2-Nachweise und ISO-27001-Kontrollen abbildet · auditfähig, ohne Zwischenschritt über Tabellen.
Fallstudie
“Wir brauchten Phishing-Tests, die Menschen wirklich täuschen, und dazu den NIS2-Papierkram, den Prüfer lieben. PhisGuard leistet beides: Die KI-zugeschnittenen Mails legen das Team tatsächlich herein, es lernt daraus, ertappt zu werden, und der Sicherheitsbericht für den Prüfer schreibt sich im Hintergrund selbst. Wir mussten keine einzige Zeile umschreiben.”
Mehr Arbeiten
Nächstes Projekt
 The Truth AI News
