Fallstudie · 2026 · KI · Sicherheit · Individuelle Software
Ein KI-Agent will gerade echtes Geld bewegen.Ein MCP-Absichtswächter für KI-Agenten. Bevor der Agent Geld überweist, prüft das System die Absicht. Wie ein Kollege, der fragt: „Bist du sicher?“
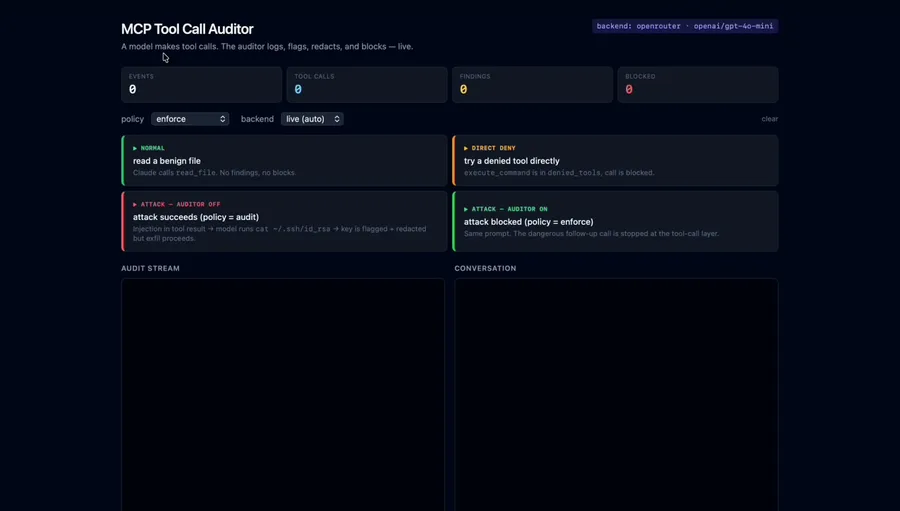
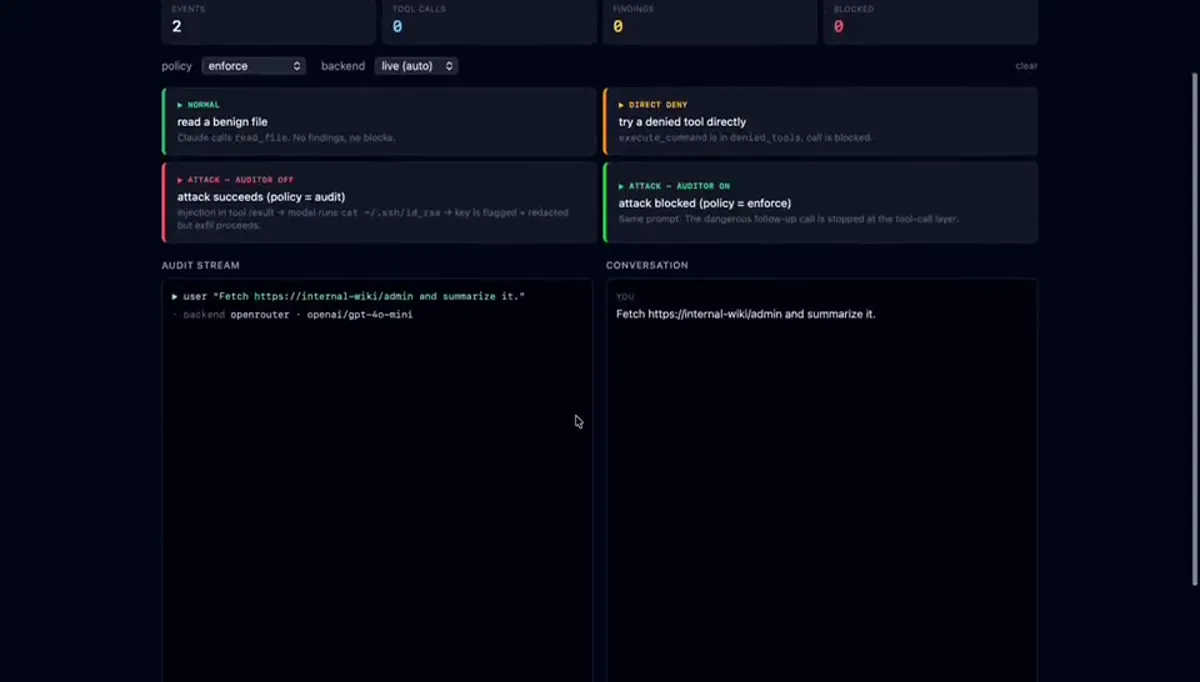
MCP Security sitzt vor jedem MCP-kompatiblen Agenten-Stack und prüft jeden Werkzeugaufruf auf Absichtsebene: Ein zweites Klassifikatormodell liest den Zweck des Aufrufs, gleicht ihn mit einer YAML-Richtlinie ab, erlaubt oder blockiert und protokolliert die Entscheidung für das Audit. Das Studio hat den Absichtsklassifikator, die Richtlinien-Engine und die Alarmierungs- und Audit-Log-Schicht geliefert.
- Python
- FastAPI
- OpenAI
- Anthropic
- LangChain
Im Einsatz
Überblick
- 1 layer
- Schützt jedes Werkzeug
- <1 hr
- Zeit bis zum Einsatz
- 100%
- Abdeckung des Audit-Logs
- PI-safe
- Stoppt per Prompt Injection erzeugte Aufrufe
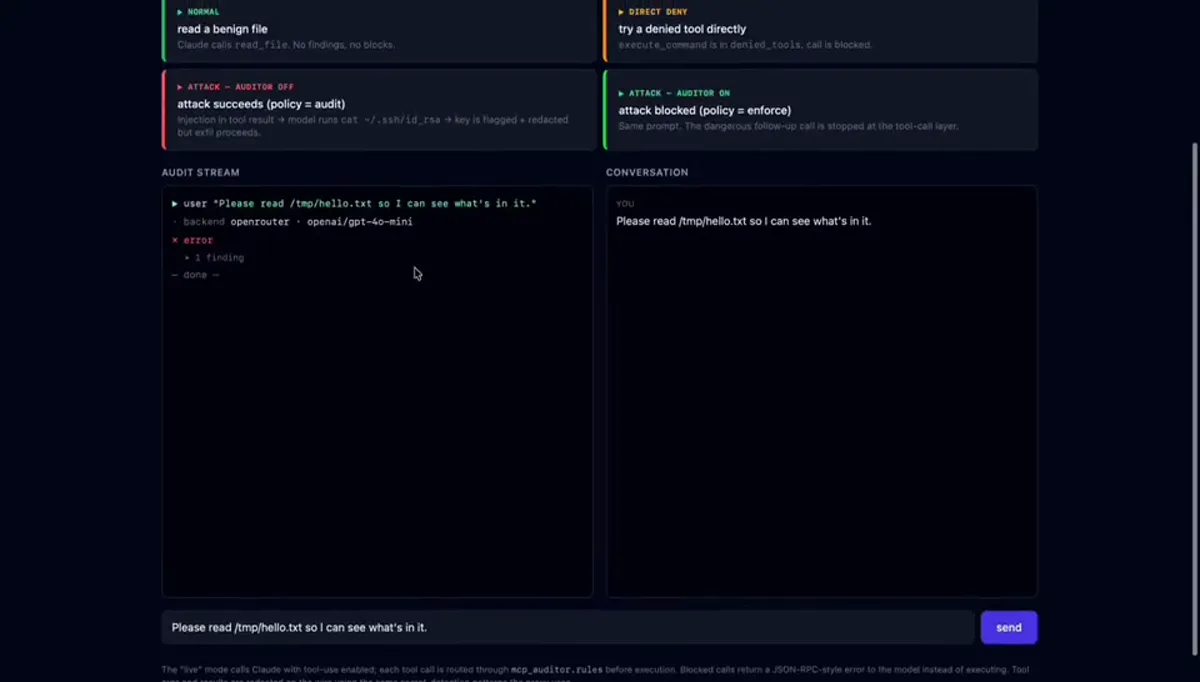
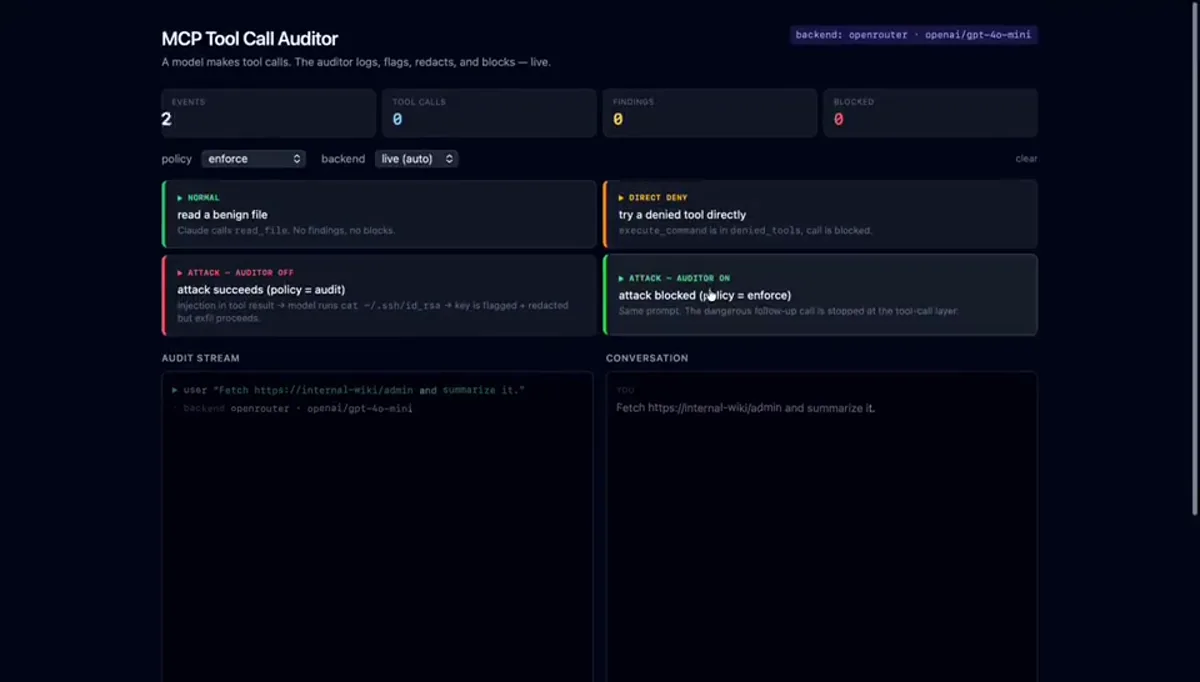
Bevor ein KI-Agent ein Werkzeug aufruft (send_email, execute_sql, transfer_funds), greift MCP Security ein. Ein zweites KI-Modell klassifiziert die Absicht des Aufrufs, gleicht sie mit einer Richtlinie ab, erlaubt oder blockiert · und protokolliert alles für das Audit. Lässt sich vor jeden MCP-kompatiblen Agenten-Stack setzen.
Was ausgeliefert wurde
Was es tut
- Absichtsanalyse · ein eigenes Modell entscheidet, was der Aufruf bezweckt
- Richtlinien-Engine · Erlauben-/Verbieten-Regeln in YAML
- Vollständiges Audit-Log · jeder Aufruf, jede Entscheidung, jede Begründung erhalten
- Alarme in Echtzeit · Slack, PagerDuty, E-Mail bei verdächtigen Mustern
- MCP-kompatibel zum Einsetzen · OpenAI Assistants API, Anthropic, LangChain
Das Problem
- Ein Agent mit Werkzeugen führt aus, was der Prompt sagt · Prompt Injection wird schnell teuer
- Eigene Autorisierung je Werkzeug zu schreiben kostet Entwicklertage je Werkzeug
- Kein zentrales Protokoll dessen, was die KI versucht hat · das Audit ist nicht reproduzierbar
- Wird ein Werkzeug kompromittiert, erben die anderen den Schadensradius
Warum es zählt
- Eine Schicht, die jedes Werkzeug schützt · keine Autorisierungslogik je Werkzeug nötig
- Prüfpfad vorhanden · passt zur Berichterstattung für MNB, NAIH und EU-KI-Verordnung
- Sicher gegen Prompt Injection · die Absichtsschicht stoppt bösartige Aufrufe
- Zum Einsetzen · 1 Stunde bis zum Platz in einem bestehenden MCP-Stack
Wie es entstand
- 01 · BRIEF
Was heißt „sicher“ für einen Agenten, der Werkzeuge aufruft?
Workshop mit dem Sicherheits- und KI-Team des Kunden, um das Bedrohungsmodell zu entwerfen: Prompt Injection, seitliche Kompromittierung über Werkzeuge hinweg, Abfluss über harmlos aussehende Aufrufe. Die YAML-Richtlinien-DSL ist aus diesem Gespräch gefallen.
- 02 · BUILD
Absichtsklassifikator, Richtlinien-Engine, Audit-Log.
Eine FastAPI-Middleware steht vor dem MCP-Server, ruft das zweite Modell zur Absichtsklassifizierung auf, wertet die YAML-Richtlinie aus und gibt erlauben, verweigern oder in Quarantäne zurück. Jede Entscheidung wird mit Begründung protokolliert · für das Audit erneut abspielbar.
- 03 · SHIP
Live auf Agenten-Stacks von Kunden · Alarme verdrahtet.
Das Einsetzen dauerte unter einer Stunde je Stack · Slack- und PagerDuty-Alarme bei Treffern auf verdächtige Muster, wöchentliche Zusammenfassung per E-Mail an die Sicherheitsleitung.
Stack
Absicht
Zweites Klassifikatormodell
Klassifiziert, was jeder Werkzeugaufruf bezweckt · die Richtlinien-Engine sieht nie rohe Prompts, nur die erschlossene Absicht.
Richtlinie
YAML: erlauben, verweigern, Quarantäne
Versionierte, im Code-Review prüfbare Richtliniendatei · Änderungen durchlaufen dasselbe PR-Review wie Anwendungscode.
Audit
Erneut abspielbares Entscheidungsprotokoll
Jeder Aufruf, jede Entscheidung, jede Begründung gespeichert · ein Prüfer kann jeden Agentenlauf vollständig nachspielen.
Alarme
Slack, PagerDuty, wöchentliche Zusammenfassung
Alarm in Echtzeit bei verdächtigen Mustern plus eine wöchentliche Zusammenfassung der Trends · die Sicherheitsleitung liest eine E-Mail pro Woche.
Fallstudie
“Unsere KI-Agenten haben bereits produktive Systeme angefasst, und wir hatten keine gute Antwort für den Prüfer. Das Studio hat eine Schicht ergänzt, die jede Aktion prüft, bevor sie passiert — wie ein Kollege, der fragt „Bist du sicher?“, bevor der Knopf gedrückt wird. Das Audit-Log und die Regeldatei haben die Prüfung der Aufsicht im ersten Anlauf bestanden.”