Leistungen · Die Hardware-Wallet
Verträge,Die halten
Solidity auf Ethereum, Polygon, Base und Arbitrum. Anchor-Programme auf Solana. Test zuerst, denn ein Redeploy ist kein Hotfix, sobald Werte im Spiel sind.
- Solidity
- Foundry
- Anchor
- ERC-721
- SPL
- wagmi
Token-Verträge, NFT-Kollektionen, Staking und die unspektakuläre Installation drumherum: Indexer, Signaturflüsse, Wallet-Verbindung, die im Handy-Browser funktioniert. Wir schreiben Foundry-Tests inklusive der feindlichen Fälle, fahren statische Analyse und machen einen Selbst-Audit, bevor irgendetwas das Mainnet berührt. Für alles, was echtes Geld hält, raten wir zu einem zweiten Audit und helfen bei der Vorbereitung.
Was du bekommst
- Verträge mit Foundry- oder Anchor-Testsuite, inklusive der Angriffsfälle
- Deployment-Skripte, verifizierte Quellen und ein Upgrade- oder Migrationsplan
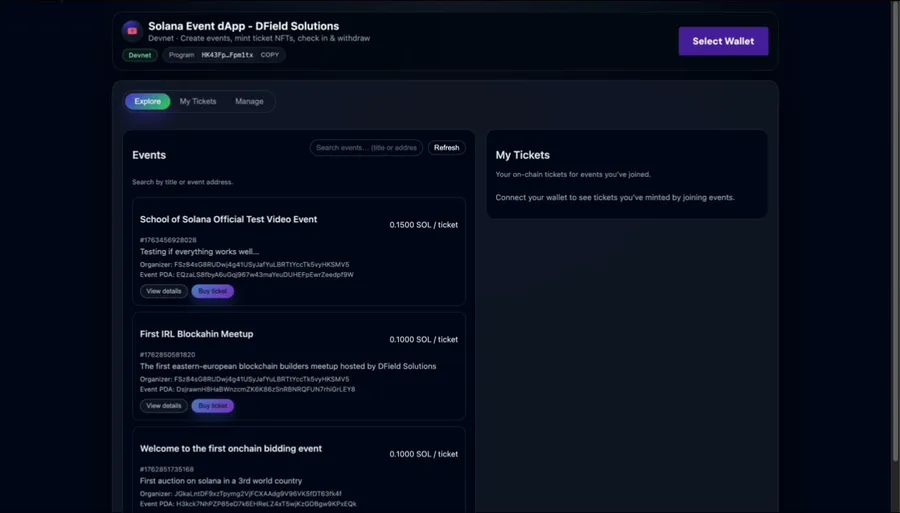
- Ein Frontend, das verbindet, signiert und eine abgelehnte Transaktion sauber abfängt
- Ein Selbst-Audit-Dokument, das bekannte Grenzen ehrlich benennt
Wie es abläuft
 01 · Das Geld modellieren
Wer darf was aufrufen, wer hält die Schlüssel, was passiert am schlimmsten Tag. Geschrieben vor der ersten Zeile Solidity.
 02 · Tests zuerst
Die feindlichen Fälle kommen vor dem Happy Path. Reentrancy, Rundung, Zugriffskontrolle, pausierte Zustände.
 03 · Testnet und Review
Deploy, Abläufe mit echten Wallets, statische Analyse, Selbst-Audit, dann eine schriftliche Liste dessen, was uns noch unwohl ist.
 04 · Mainnet
Verifizierte Quellen, ein Deployment-Protokoll und Monitoring auf den relevanten Adressen.
Was sich ändert
Code, den ein Auditor lesen kann
Benannt, kommentiert, getestet. Ein zweites Audit kostet weniger, wenn der erste Durchgang sauber war.
Ein Frontend, das Mobile übersteht
Die meisten Web3-Projekte verlieren Nutzer beim Wallet-Connect. Das ist ein lösbares technisches Problem.
Keine überraschenden Admin-Keys
Jede privilegierte Funktion steht in der Übergabe, samt Inhaber.
Arbeiten von dieser Werkbank
Klare Antworten
- Auditiert ihr fremde Verträge?
- Wir prüfen und berichten, ersetzen aber keine benannte Auditfirma bei einem Vertrag mit erheblichem Wert. Das sagen wir klar.
- Welche Chain sollen wir nehmen?
- Meist die, auf der deine Nutzer schon eine Wallet haben. Wir widersprechen, wenn die Chain-Wahl von einem Grant statt vom Produkt getrieben ist.
- Könnt ihr die NFT-Mint-Mechanik bauen?
- Ja: Allowlists, Reveal, Royalties und Indexer und Frontend drumherum. Die BAYC-Analyse im Archiv dieses Studios existiert, weil wir die Referenz ernst nehmen.
- Brauchen wir dafür überhaupt eine Blockchain?
- Oft nicht, und das sagen wir auch. Der ehrliche Test lautet, ob mehrere Parteien, die einander nicht vertrauen, sich ohne Mittelsmann auf denselben Datensatz einigen müssen. Kontrolliert ein Unternehmen die Daten, ist eine Datenbank billiger, schneller und leichter zu reparieren.
- Was passiert, wenn nach dem Deployment ein Fehler auftaucht?
- Das hängt vollständig von Entscheidungen vor dem Deployment ab, weshalb sie bewusst getroffen werden. Entweder gibt es einen Upgrade-Pfad — und jemand hält dessen Schlüssel, was ein eigenes offenzulegendes Risiko ist — oder der Vertrag ist unveränderlich und die Antwort heißt Migration.
- Prüft ihr auch Verträge, die jemand anders geschrieben hat?
- Ja, und das ist ein großer Teil dieser Arbeit. Eine unabhängige Prüfung vor dem Start ist die einzige, die hilft, denn nach dem Deployment ist der Code für alle öffentlich — auch für die, die an die Mittel wollen.
Alle Leistungen
Erzähl uns das Problem in einfachen Worten.Kennenlerngespräch buchen
